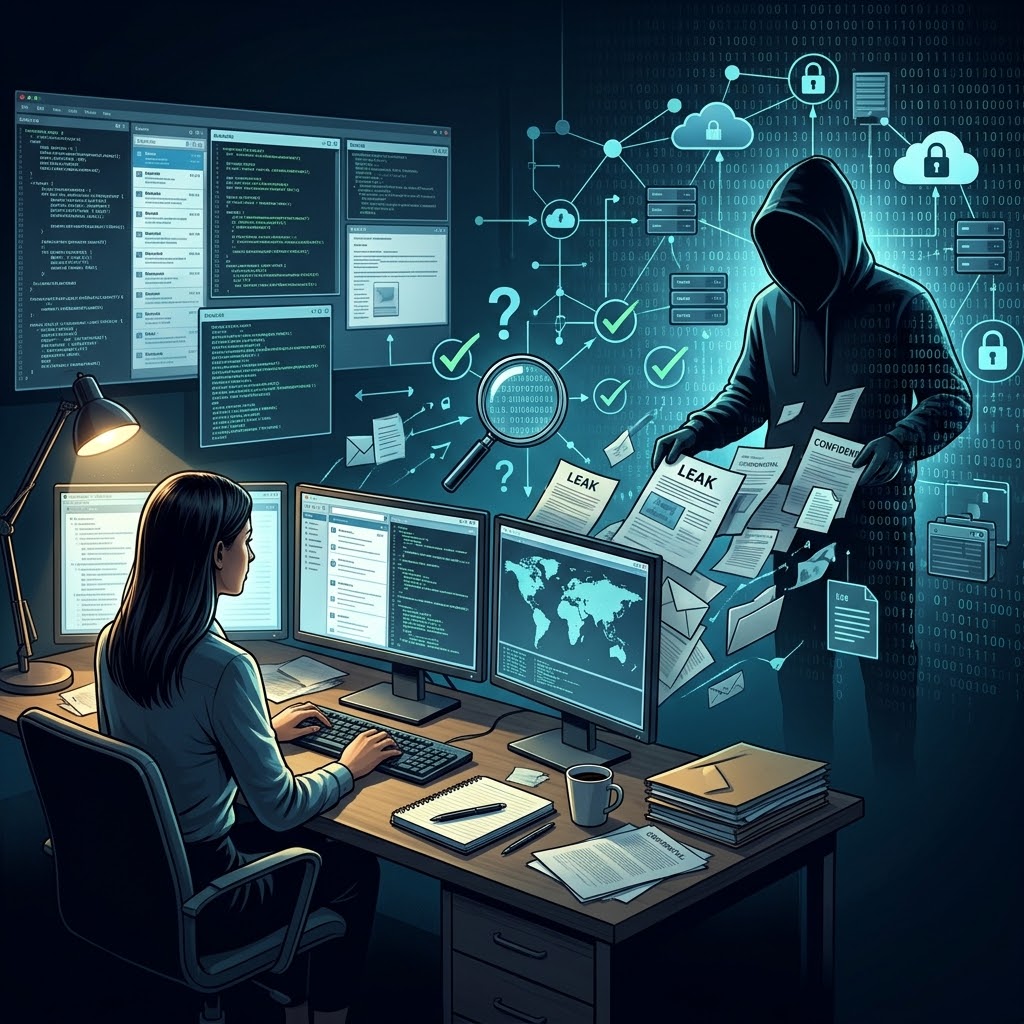
 Alcune delle inchieste più rilevanti degli ultimi anni sono nate da un “hack-and-leak”: un attacco informatico seguito dalla diffusione dei dati sottratti. Succedeva già con le incursioni dei collettivi come Anonymous contro aziende e agenzie statali negli anni Dieci. Oggi i documenti arrivano da archivi russi violati dopo l’invasione dell’Ucraina, da aziende che vendono software di sorveglianza ai governi, da gruppi ransomware che pubblicano i dati in rete.
Di come le redazioni gestiscono questi casi scrive Philip Di Salvo, ricercatore all’Università di San Gallo, in un articolo pubblicato il 20 ottobre da Nieman Lab, il sito di Harvard dedicato al futuro del giornalismo. La ricerca, pubblicata su Journalism Practice, si basa su interviste a dieci giornalisti tra Stati Uniti ed Europa, alcuni specializzati in cybersicurezza, altri più orientati all’attualità e ai conflitti.
Secondo Di Salvo non esistono linee guida condivise: i metodi si definiscono caso per caso. Da una parte ci sono i cronisti d’inchiesta che lavorano su grandi leak con gli strumenti classici (riscontri, interviste, contestualizzazione). Dall’altra una nicchia più tecnica, che monitora in tempo reale dump sul dark web, pastebin e archivi cloud non protetti.
I rapporti con la stampa si sono fatti più strategici. Alcuni hacker valutano chi può capire e portare avanti una storia, e si rivolgono a lui. Anche le motivazioni variano: ci sono i criminali per cui la pubblicazione è una forma di estorsione, gli attori legati a Stati che si fingono attivisti, e figure come Phineas Fisher, mosse da ragioni politiche contro le aziende di sorveglianza. I confini, notano gli intervistati, sono spesso sfumati.
I materiali vanno trattati con grande scetticismo, ma le tecniche di verifica restano quelle tradizionali: controllare che gli indirizzi email esistano davvero, incrociare i dati con fatti noti, cercare segni di manomissione. Cambia il livello di trasparenza richiesto: se non si conosce la fonte, secondo i cronisti va detto, spiegando che l’autenticità dei dati è stata verificata anche se l’origine resta ignota.
Alcuni giornalisti riservano agli hacker la stessa tutela di ogni altra fonte, anche se si dichiarano criminali. Altri preferiscono sapere il meno possibile per non poterli esporre. Chi lavora solo su materiale già in circolazione nei forum considera il tema secondario.
Per Di Salvo è la conclusione più importante: le scelte etiche non si codificano in anticipo, e pubblicare dati rubati può essere giustificato o no a seconda di ciò che si porta alla luce. Alle redazioni serviranno standard di verifica adatti a informazioni di origine illecita, regole di trasparenza e un linguaggio comune per discutere questi dilemmi.
Di questi temi si discuterà anche durante l’edizione di Glocal, il festival di giornalismo promosso da VareseNews, in programma dal 12 al 15 novembre. In particolare, sabato 14 alle 9:00 a Materia è in programma il workshop “Cybersecurity per giornalisti. Come proteggere sé stessi e le fonti“, affidato ai giornalisti Raffaele Angius e Sonia Montegiove, che spiegheranno come imparare a proteggere account social e caselle di posta, difendere il proprio lavoro dalle intrusioni e permettere alle fonti di contattare i giornalisti in modo anonimo.
Gli stessi relatori, insieme ad Andrea Daniele Signorelli, saranno protagonisti nel pomeriggio di un incontro dal titolo “Oltre l’hacker col cappuccio: raccontare la cybersecurity tra deontologia e fact-checking“. Il panel, in partenza alle 14:00 in Sala Agorà a Materia, si occuperà di come uscire dall’allarmismo e dagli stereotipi nel racconto della minaccia cibernetica. L’incontro è organizzato in ricordo di Carola Frediani, la prima giornalista cyber italiana e fondatrice di Guerre di Rete, scomparsa di recente.
Entrambi gli appuntamenti danno crediti per la formazione professionale continua dei giornalisti, previa registrazione su formazionegiornalisti.it.